IA e 231: tre piani di responsabilità per l’ente
IA e 231: tre piani di responsabilità per l’ente
In meno di un mese l’Italia ha dato attuazione all’AI Act con il D. Lgs. 160/2026 (in vigore dal 30 settembre) recante disposizioni sui reati e connesse responsabilità, anche di natura civile (“Decreto 160”) e il D. Lgs. 179/2026 (in vigore dal 23 ottobre) (“Decreto 179”) recante disposizioni sulle autorità preposte ai controlli e sulle sanzioni amministrative.
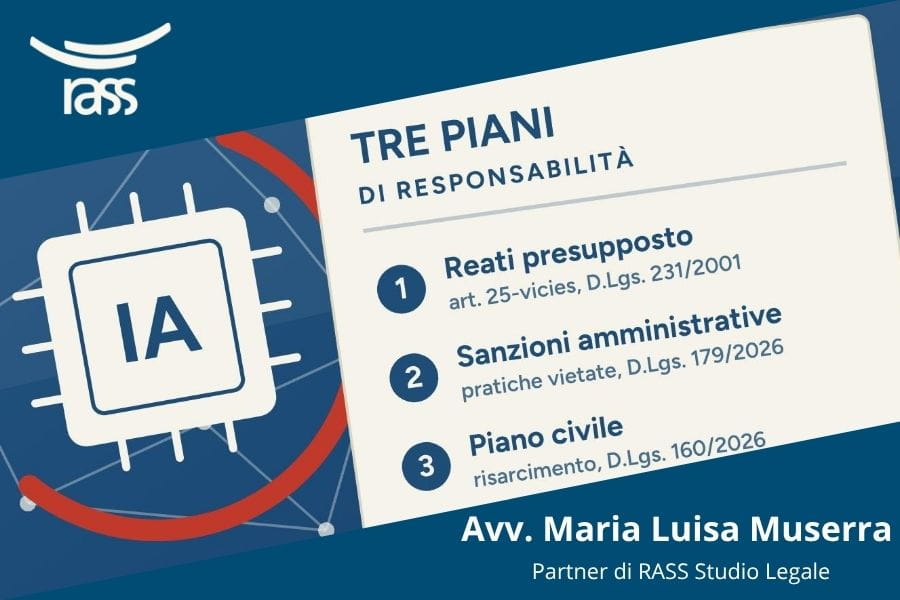
In ottica 231, i rischi possono ricondursi a tre direttrici collegate, ma non sovrapponibili. Vediamo come.
Il nuovo art. 25-vicies, D. Lgs. 231/2001 – Reati Presupposto
In primis, è di interesse dell’ente il nuovo art. 25-vicies del D. Lgs. 231/2001 introdotto dal Decreto 160, che richiama due delitti:
- l’art. 437-bis c.p. (da 600 a 1.000 quote) sull’omissione delle misure di sicurezza e di sorveglianza umana nei sistemi di IA ad alto rischio, e la loro alterazione, quando ne deriva pericolo per la vita o l’incolumità. La condotta punibile non riguarda i soli sviluppatori, ma è estesa all’utilizzatore professionale che omette intenzionalmente la sorveglianza umana risponde con le stesse pene e all’ente che acquista un sistema di IA ad alto rischio e lo mette in produzione senza una supervisione reale si colloca, in astratto, nel perimetro di rischio tracciato dal combinato disposto art. 437‑bis c.p. / art. 25‑vicies d.lgs. 231/2001;
- l’art. 612-quater c.p. sui deepfake (da 200 a 700 quote).
Si applicano le sanzioni interdittive dell’art. 9, comma 2, lettere b), c), d) ed e), D. Lgs. 231/2001, ma non l’interdizione dall’esercizio dell’attività.
A titolo esemplificativo, l’art. 437-bis c.p. può venire in rilievo quando:
- il fornitore immette sul mercato un sistema di IA usato come componente di sicurezza nella fornitura di acqua, gas o energia, senza le misure tecniche idonee a prevenire malfunzionamenti, e dal malfunzionamento deriva pericolo per l’incolumità pubblica;
- l’utilizzatore professionale impiega un sistema ad alto rischio a supporto di decisioni sull’incolumità delle persone, ad esempio nel triage sanitario o nello smistamento delle chiamate di emergenza, senza affidarlo a una persona competente, con il potere di intervenire e di fermarlo, e ne deriva pericolo per la vita;
- chi altera un sistema ad alto rischio, ad esempio disattivandone i controlli di sicurezza o modificandone i parametri, e ne deriva pericolo per la vita o l’incolumità (art. 437-bis, secondo comma, c.p.: reclusione da due a sei anni).
Per l’ente il criterio resta la colpa di organizzazione (si veda, la sentenza della Cass., S.U., n. 38343/2014), ossia la mancata previsione di assetti e controlli idonei a prevenire lo specifico rischio-reato derivante da sistemi IA. Ed è comunque necessaria la sussistenza di un interesse o vantaggio per l’ente (art. 5, D. Lgs. 231/2001).
Pratiche vietate e sanzioni amministrative
Accanto al rischio di esposizione alle sanzioni di cui al D. Lgs. 231/2001, l’ente potrebbe essere esposto a sanzioni amministrative per aver attuato, a mero titolo esemplificativo, una delle seguenti pratiche:
- tecniche subliminali o manipolative che alterano il comportamento delle persone;
- social scoring;
- riconoscimento delle emozioni sul luogo di lavoro (salvo esigenze mediche o di sicurezza); e
- raccolta non mirata di immagini facciali.
Nessuna di queste pratiche è, in quanto tale, un reato presupposto, nondimeno sono vietate – con decorrenza dal 2 febbraio 2025 – ai sensi dell’art. 5 del Regolamento (UE) 2024/1689.
E con l’art. 23, comma 1, del Decreto 179 sono state stabilite le sanzioni che si applicano dal 23 ottobre 2026 per la violazione del divieto ossia una sanzione amministrativa fino a 35 milioni di euro o al 7% del fatturato mondiale, «salvo che il fatto costituisca reato». Il divieto vale per chi immette il sistema sul mercato e per chi lo utilizza.
Con specifico riferimento al personale: oltre al divieto di riconoscere le emozioni, l’art. 41 del Decreto 179 non consente che siano decisi solo con un trattamento automatizzato (resta fuori la selezione dei candidati):
- la costituzione, la modifica o la risoluzione del rapporto;
- i provvedimenti disciplinari; e
- valutazioni delle prestazioni.
Il licenziamento intimato in violazione di questo limite è nullo, così come le altre decisioni assunte in violazione (art. 41, comma 4, Decreto 179).
Come si coordinino sanzione amministrativa e reato, anche sotto il profilo del ne bis in idem, non emerge dai testi.
In ottica 231 la violazione dei divieti non dovrebbe essere trattata come un dato neutro, potendo rappresentare un indizio di carenza degli assetti organizzativi.
Uso illecito dell’IA e obblighi risarcitori
Il Decreto 160 incide anche sul risarcimento. Se il danno deriva dalla violazione di obblighi del Regolamento, il nesso di causalità è presunto, salvo prova contraria (art. 18). Il giudice può ordinare l’esibizione di registri e documentazione su gestione dei rischi e supervisione umana (art. 17), e la conformità al Regolamento non esclude di per sé la responsabilità (art. 19). Se valga anche per i divieti, e non solo per gli «obblighi», lo dirà l’interprete.
Cosa fare?
Il memento è procedere con:
- il Risk Assessment: mappare i sistemi di IA in uso: chi li usa, in quale ruolo, con quale supervisione umana reale, e se rientrano tra gli usi vietati, con focus su sistemi di IA che possano interessare il personale come, ad esempio, utilizzo di software per l’aggregazione di dati e valutazione delle performance dei prestatori di lavoro e gli strumenti HR integrati con trattamenti automatizzati;
- l’aggiornamento del Modello;
- la ridefinizione dei flussi verso l’O.d.V. affinché possa verificare presidi, tracciabilità e rispetto dei divieti.
Ovvio, qualora sia in uso un sistema di IA che renda possibile, per sua natura o configurazione, una delle pratiche vietate, tale sistema risulterà strutturalmente incompatibile (salve le eccezioni previste dall’art. 5 del Regolamento) con il quadro delineato dall’art. 5 AI Act e dal Decreto 179. In un simile scenario, un risk assessment, un aggiornamento del Modello e l’integrazione dei flussi verso l’O.d.V. non potrebbero comunque neutralizzare il rischio di responsabilità derivante dalla permanenza del sistema stesso.
Le considerazioni che precedono hanno natura informativa, non possono essere intese come consulenza legale e non sostituiscono l’esame dei singoli casi concreti, indispensabile per valutazioni specifiche.
Fonti: D.lgs. 9 settembre 2026, n. 160 (G.U. n. 214 del 15 settembre 2026) · D.lgs. 7 ottobre 2026, n. 179 (G.U. n. 234 dell’8 ottobre 2026) · Regolamento (UE) 2024/1689
Tag: Novità legali · Intelligenza artificiale · AI Act · D.lgs. 160/2026 · D.lgs. 179/2026 · Responsabilità degli enti · D.lgs. 231/2001 · Pratiche vietate · Modello 231 · Organismo di Vigilanza · Compliance

